Claude Cowork Bedrock: Claude Desktop DSGVO-konform über AWS betreiben
Claude Cowork Bedrock bedeutet: Claude Desktop mit Cowork schickt seine Anfragen über Amazon Bedrock an AWS statt an Anthropic, mit EU-Inference-Profil nur in EU-Regionen und abgerechnet nach Tokens. Das direkte Setup per MDM mit Intune oder Jamf funktioniert, braucht aber ein eigenes AWS-Setup und laufende Pflege. Ein Gateway liefert dieselbe Konfiguration zentral aus.
Claude Desktop mit Cowork, Chat und Claude Code läuft seit Juni 2026 offiziell über Amazon Bedrock. Die Anfragen gehen dann nicht an Anthropic, sondern an AWS. Mit einem EU-Inference-Profil bleibt die Verarbeitung in EU-Regionen, abgerechnet wird nach Tokens statt nach Lizenz pro Kopf.
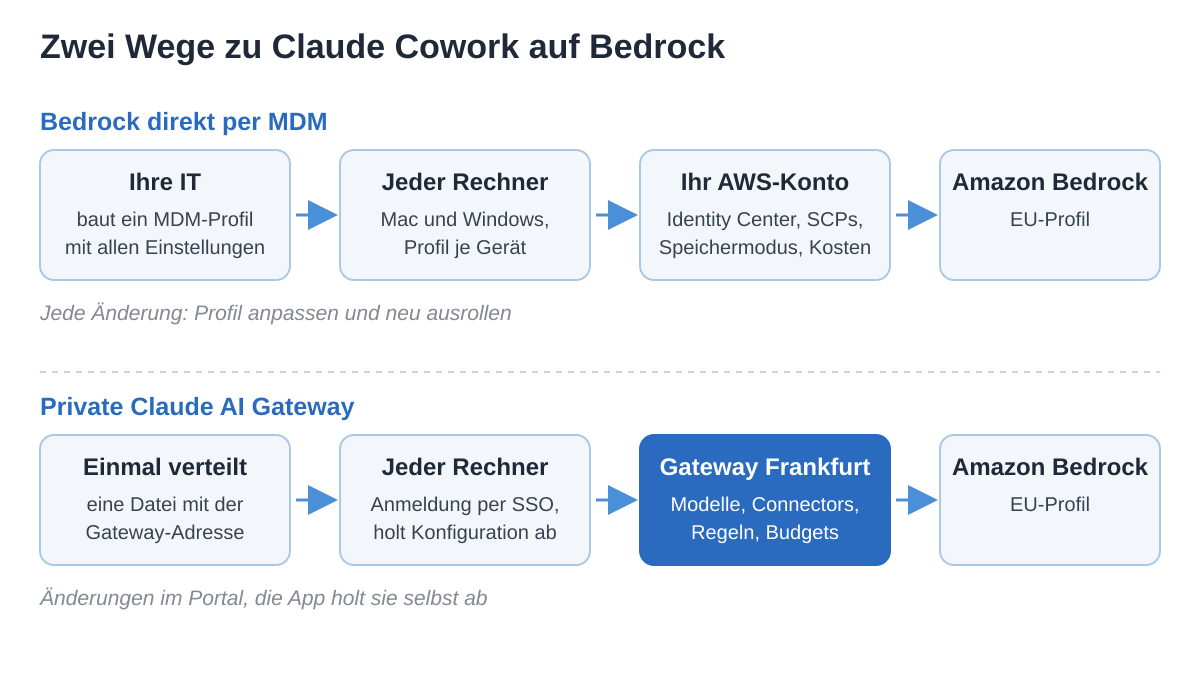
Dorthin führen zwei Wege. Entweder konfigurieren Sie jede Installation selbst per MDM und betreiben dafür ein eigenes AWS-Setup. Oder Sie verbinden Claude Desktop mit einem Gateway, das die Konfiguration zentral ausliefert. Der erste Weg funktioniert, ist aber ein IT-Projekt mit Dauerpflege. Für die meisten Mittelständler und Kanzleien ist der zweite der kürzere.
Merkmal
Claude Team / Enterprise
Bedrock direkt per MDM
Private Claude AI Gateway
Wo Claude rechnet
Infrastruktur von Anthropic, Speicherung in den USA
Ihr AWS-Konto, EU-Profil wählbar
Amazon Bedrock über EU-Profile, Gateway in Frankfurt
Abrechnung
Lizenz pro Kopf, Enterprise plus Nutzung
Tokens über die AWS-Rechnung
Tokens in Euro, keine Lizenz pro Kopf
AV-Vertrag
Anthropic
AWS
Bluebatch, Unterauftragnehmer benannt
Was auf die Rechner kommt
Anmeldung bei claude.ai
MDM-Profil mit allen Einstellungen
eine Datei mit der Gateway-Adresse
Neues Modell oder neuer Connector
Admin-Konsole
Profil ändern und neu ausrollen
zentral im Portal, ohne Rollout
Kosten je Person, Budgets
Admin-Konsole
selbst bauen
im Portal, Budgets in Euro
Startklar
sofort
mehrere Wochen, je nach AWS-Reife
in höchstens einer Woche
Warum Claude über Bedrock?
Am Modell scheitert die Einführung selten. Sie scheitert an vier Fragen, die der Datenschutzbeauftragte stellt:
Wo wird verarbeitet? In der EU oder irgendwo, wo gerade Kapazität frei ist?
Wer ist Auftragsverarbeiter? Und gibt es einen AV-Vertrag nach Art. 28 DSGVO?
Wird mit unseren Daten trainiert?
Wo liegt der Chatverlauf? Und wer kann ihn lesen?
Bei claude.ai sind die Antworten je nach Tarif unbequem. Free, Pro und Max sind Verbraucher-Konten ohne AV-Vertrag. Team und Enterprise bringen den Standardvertrag von Anthropic mit, gespeichert wird laut Anthropic in den USA. Für viele Unternehmen ist das in Ordnung. Für Kanzleien mit Verschwiegenheitspflicht nach § 203 StGB oder Firmen mit strenger Konzernrichtlinie ist es eine Hürde.
Bisher gab es zwei Wege
Entweder das Abo bei Anthropic mit allen Funktionen, aber US-Speicherung. Oder ein Eigenbau auf Amazon Bedrock mit EU-Verarbeitung, aber ohne die Desktop-App, ohne Cowork und mit eigener Oberfläche, die jemand bauen und pflegen muss.
Seit 2026 gibt es einen dritten Weg: dieselbe Claude Desktop App, deren Anfragen über Bedrock laufen. Wie Bedrock grundsätzlich funktioniert und welche Modelle dort laufen, steht im Beitrag Amazon Bedrock für deutsche Unternehmen. Hier geht es um die Frage, wie Claude Cowork konkret dorthin kommt.
Was sich mit Claude Cowork auf Bedrock ändert
AWS hat Claude Cowork auf Bedrock im April 2026 vorgestellt, seit Juni 2026 sind Claude Desktop mit Cowork, Claude Code und Chat offiziell über Bedrock verfügbar. Technisch schaltet die App in den Modus „Third-Party Inference“: Sie schickt ihre Anfragen nicht mehr an Anthropic, sondern an einen Anbieter, den Sie festlegen.
Was gleich bleibt
Dieselbe App für Windows und macOS, mit Cowork, Chat und Projekten
Cowork arbeitet weiter mit lokalen Dateien und Ordnern und erledigt mehrstufige Aufgaben
Connectors (MCP-Server) zu internen Systemen, Skills und Plugins
Der Chatverlauf liegt lokal auf dem Rechner der Person, nicht in einer Cloud
Was fehlt
Laut AWS sind Claude Design, Computer Use und der Skills Marketplace über Bedrock nicht verfügbar. Anthropic schreibt in der eigenen Doku offen, dass Claude Desktop mit Team oder Enterprise einfacher zu verteilen ist und neue Funktionen früher bekommt. Wer zwingend das Neueste braucht, ist bei claude.ai besser aufgehoben.
Was sich bei Abrechnung und Anmeldung ändert
Tokens statt Seats: Bezahlt wird, was tatsächlich verarbeitet wird. Wer Claude zweimal im Monat nutzt, kostet fast nichts.
Anmeldung pro Person: Statt eines Kontos bei Anthropic meldet sich jede Person bei Ihrem Identitätsanbieter an. Zugriffe lassen sich so einzelnen Personen zuordnen.
Vertragspartner: Auftragsverarbeiter für die Inferenz ist AWS, nicht Anthropic.
Das Setup per MDM: Es geht, aber es ist ein Projekt
Der direkte Weg ist sauber dokumentiert. Er besteht aus drei Teilen: Konfiguration bauen, auf alle Rechner verteilen, AWS-Konto vorbereiten. Jeder Teil ist für sich machbar. Zusammen ergeben sie ein Projekt, das nach dem Start nicht vorbei ist.
Schritt 1: Die Konfiguration bauen
Claude Desktop liest seine Einstellungen als flache Schlüssel. Im Entwicklermodus der App (Help → Troubleshooting → Enable Developer Mode, dann Developer → Configure Third-Party Inference…) lässt sich die Konfiguration zusammenklicken und exportieren, als .mobileconfig für macOS, als .reg oder ADMX-Vorlage für Windows. Eine Konfiguration für Bedrock in Frankfurt sieht etwa so aus:
Im MDM-Profil stehen alle Werte als Text, Listen und Objekte als JSON-Text. Was die Schlüssel bewirken:
Region und Modell-ID bestimmen gemeinsam den Datenort.inferenceBedrockRegion ist die Region, in der die Anfrage ankommt. Wo gerechnet wird, legt das Präfix der Modell-ID fest: eu. verteilt von Frankfurt aus nur auf EU-Regionen, laut AWS auf Frankfurt, Stockholm, Mailand, Spanien, Irland und Paris. Ein global.-Profil rechnet weltweit.
Die vier inferenceBedrockSso…-Schlüssel binden die App an IAM Identity Center. Jede Person meldet sich selbst an, die Tokens liegen im Schlüsselbund (macOS) oder per DPAPI geschützt (Windows). Die Alternative, ein Bearer-Token für alle, ist ein langlebiges Geheimnis auf jedem Gerät. Anthropic rät davon für breite Rollouts ab.
Die drei disable…-Schlüssel schalten Crash-Reports, Produkt-Analytics und Zusatzdienste wie Favicons und Artefakt-Vorschauen ab.
isLocalDevMcpEnabled verhindert, dass Mitarbeiter eigene lokale MCP-Server anlegen. Dazu mehr im Abschnitt zur Sicherheit.
Schritt 2: Verteilen per Intune, Jamf oder Gruppenrichtlinie
Die Konfiguration muss auf jeden Rechner, und zwar an die richtige Stelle:
macOS: Konfigurationsprofil für die Domain com.anthropic.claudefordesktop mit PayloadScope = System, verteilt über Jamf, Intune, Kandji oder ein anderes MDM. Ein Geräteprofil unter /Library/Managed Preferences/ schlägt ein Benutzerprofil, die beiden werden nicht zusammengeführt. Anthropic empfiehlt zusätzlich, Nutzern das Installieren eigener Profile zu verbieten.
Windows: Registry unter HKLM\SOFTWARE\Policies\Claude (alle Benutzer) oder HKCU\SOFTWARE\Policies\Claude (ein Benutzer), per Intune, Gruppenrichtlinie mit der ADMX-Vorlage oder als .reg-Skript. Die Werte müssen direkt unter dem Schlüssel liegen, als REG_SZ. Ein REG_EXPAND_SZ schaltet die Benutzerrichtlinie stillschweigend ab, ohne eine Konfiguration zu liefern.
Linux:/etc/claude-desktop/managed-settings.json.
Auch die Reihenfolge zählt: Gibt es eine Geräte-Konfiguration, ignoriert die App die des Benutzers komplett. Wer Mac und Windows im Haus hat, testet beide Wege getrennt.
Schritt 3: Das AWS-Konto vorbereiten
Parallel braucht es im AWS-Konto:
IAM Identity Center mit einem Berechtigungssatz, der mindestens bedrock:InvokeModel und bedrock:InvokeModelWithResponseStream erlaubt. Anthropic empfiehlt eine Sitzungsdauer von 8 bis 12 Stunden, sonst müssen sich Nutzer ständig neu anmelden.
Eine Service Control Policy gegen globale Profile, damit niemand versehentlich ein global.-Modell einträgt. AWS liefert dafür ein Muster (siehe unten).
Den Speichermodus für Bedrock pro Region festlegen und per SCP absichern, mehr dazu im Abschnitt zur Datenhaltung.
CloudTrail für das Protokoll, optional einen VPC-Endpunkt, damit der Verkehr nicht über das öffentliche Internet läuft.
Neue Modelle: Die Modell-IDs stehen fest im Profil. Kommt ein neues Modell, ändern Sie das Profil und rollen es neu aus. Automatische Modellerkennung gibt es nur bei Bearer-Token oder eigenem Credential-Helper.
Schlüssel ändern sich: Anthropic entwickelt das Schema laufend weiter und markiert alte Schlüssel als veraltet, etwa inferenceGatewayOidc zugunsten von inferenceIdpOidc oder disableDeploymentModeChooser zugunsten von deploymentMode. Ihre Profile müssen mitwandern.
Neue Connectors: Jeder freigegebene MCP-Server ist eine Profiländerung.
Kosten je Person: AWS rechnet pro Konto ab. Eine Auswertung je Person und ein Budget, das bei Erreichen greift, müssen Sie selbst bauen.
Support: Wer die Crash-Reports abschaltet, hat laut Anthropic nur noch manuellen Support.
Mit eigener AWS-Landing-Zone, einem MDM-Team und Leuten für den Plattformbetrieb ist das gut zu schaffen. In einem Unternehmen mit 200 Mitarbeitern und zwei Leuten in der IT wird es selten fertig, und noch seltener gepflegt.
Der kürzere Weg: das Private Claude AI Gateway
Claude Desktop kennt neben der festen Konfiguration einen zweiten Mechanismus: die Bootstrap-URL. Die App meldet sich an, holt ihre komplette Konfiguration bei einem Server ab und fragt alle zehn Minuten nach, ob sich etwas geändert hat. Genau darauf baut unser Private Claude AI Gateway auf.
Auf den Rechner kommt nur eine Datei
Statt eines Profils mit allen Einstellungen landet auf dem Rechner nur die Adresse des Gateways und die Anmeldung. Für Windows sieht das so aus:
claude.reg
Windows Registry Editor Version 5.00
[HKEY_CURRENT_USER\SOFTWARE\Policies\Claude]"bootstrapUrl"="https://claude-ai-gateway.bluebatch.io/desktop-config""bootstrapOidc"="{\"clientId\":\"…\",\"issuer\":\"…\"}"
Im Portal liegen drei fertige Dateien:
claude.reg für das eigene Windows-Konto, per Doppelklick, ohne Adminrechte
claude-machine.reg für alle Konten eines Rechners, etwa auf Terminalservern, per Softwareverteilung
ai_gateway.json für Mac und Windows, Import direkt in Claude Desktop
Wer Intune oder Jamf hat, verteilt diese eine Datei einmal und muss danach nie wieder ran. Wer kein MDM hat, schickt die Datei per Mail. Danach Claude Desktop neu starten und per SSO anmelden.
Den Rest liefert das Gateway, je Person
Nach der Anmeldung bekommt jede Person ihre Konfiguration vom Gateway:
Modelle: nur Claude-Modelle mit EU-Inference-Profil, aktuell unter anderem Sonnet 5.5, Opus 5.5 und Haiku 5.5
Connectors: Microsoft 365, Websuche und eigene MCP-Server, freigegeben je Team
Skills: eigene Skill-Bibliotheken der Organisation
Regeln: welche Ordner Cowork sehen darf und welche Webadressen erreichbar sind
Anweisungen und Banner für alle, Telemetrie an Anthropic aus
Ändert ein Admin etwas im Portal, holt sich die App die neue Konfiguration innerhalb von zehn Minuten, bittet um einen Neustart und erzwingt ihn spätestens nach 24 Stunden. Kein neues Profil, kein Rollout.
MDM direkt und Gateway im Vergleich
Aufgabe
Bedrock direkt per MDM
Private Claude AI Gateway
AWS-Konto, Identity Center, SCPs
Sie
Bluebatch
Profil für Mac und Windows
vollständige Konfiguration
eine Datei, einmal
Neues Modell
Profil ändern, neu ausrollen
erscheint automatisch
Neuer Connector
Profil ändern, neu ausrollen
im Portal freigeben
Umbenannte Schlüssel
Sie
Bluebatch
Kosten je Person
selbst auswerten
im Portal, in Euro
Budget-Grenze
selbst bauen
je Person oder Team, wöchentlich oder alle 30 Tage
AV-Vertrag
mit AWS
mit Bluebatch, AWS als Unterauftragnehmer benannt
Im Managed Claude Interface sehen Admins die Kosten in Euro, setzen Budgets und legen Connectors, Ordner und Webadressen fest. Ist ein Budget erreicht, lehnt das Gateway weitere Anfragen ab. Ein eigenes AWS-Konto brauchen Sie dafür nicht.
Sicherheitsrisiko: Prompt Injection und Datenabfluss
Datenresidenz beantwortet die Frage, wo Claude rechnet. Sie beantwortet nicht die Frage, was Claude tut. Und Cowork tut eine Menge: Es liest Dateien, arbeitet in Ordnern, ruft Connectors auf und lädt Webseiten.
Wo das Risiko liegt
Steht in einem Dokument, einer Mail oder auf einer Webseite eine versteckte Anweisung, kann ein Agent ihr folgen. Das nennt sich Prompt Injection. Der gefährliche Teil ist nicht die Anweisung selbst, sondern der Weg nach draußen: Ein Connector mit Schreibrechten oder ein Webaufruf an eine beliebige Adresse reicht, damit Daten das Haus verlassen. Ob das Modell in Frankfurt oder in Virginia rechnet, spielt dafür keine Rolle.
Was dagegen hilft
Connectors nur aus einer Freigabeliste. Beim direkten Weg über managedMcpServers für zentral verteilte Server und allowedPluginMcpServers für Server aus Plugins, eine leere Liste erlaubt keine.
Keine eigenen lokalen Server.isLocalDevMcpEnabled auf false.
Netzwerk begrenzen. Nur die Webadressen freigeben, die Cowork wirklich braucht.
Ordner begrenzen. Cowork sieht nur die Ordner, die für die Arbeit nötig sind, nicht das ganze Laufwerk.
Protokoll. Wer hat wann welches Modell genutzt, in CloudTrail oder im Gateway.
Schulung. Mitarbeiter, die wissen, was ein Agent darf und was nicht, klicken seltener auf „Erlauben“. Die KI-Kompetenz nach Art. 4 EU AI Act ist ohnehin Pflicht.
Im Gateway sind Connectors, Ordner und Webadressen Schalter im Portal, je Team einstellbar. Beim direkten Weg ist jede dieser Regeln ein Eintrag im MDM-Profil.
Was gespeichert wird und was nicht
„Bedrock speichert nichts“ stimmt für die meisten Claude-Modelle, aber nicht für alle. Seit 2026 regelt AWS die Speicherung über einen eigenen Modus, und der hängt vom Modell ab.
Bedrock: Speichermodus je Modell
AWS kennt pro Region die Modi none, default, aws_review und inherit, festgelegt für das ganze Konto oder einzelne Projekte. Bei none speichert Bedrock nichts. Welche Modi ein Modell erlaubt, steht in seinen allowed_modes.
Sonnet, Opus und Haiku: Die Liste der Modelle mit Speicherung zur Missbrauchserkennung nennt sie nicht. Mit none und einer SCP auf den Schlüssel bedrock:DataRetentionMode lässt sich das kontoweit festschreiben.
Claude Fable 5, 5.1 und 5.2: Hier speichert AWS alle Anfragen bis zu 30 Tage für die automatische Missbrauchserkennung, auffällige Anfragen können AWS-Mitarbeiter prüfen. Laut AWS-Doku geht dabei nichts an den Modellanbieter. Wer none erzwingt, blockiert Fable.
Training: Nach den Bedingungen von AWS werden Ein- und Ausgaben nicht zum Training genutzt, weder von AWS noch von Anthropic.
Dazu kommt die Wahl des Profils. Ein eu.-Profil rechnet nur in EU-Regionen. Ein global.-Profil ist laut AWS rund 10 Prozent günstiger, rechnet aber weltweit. Protokolle wie CloudTrail bleiben immer in der Region, in der die Anfrage ankam.
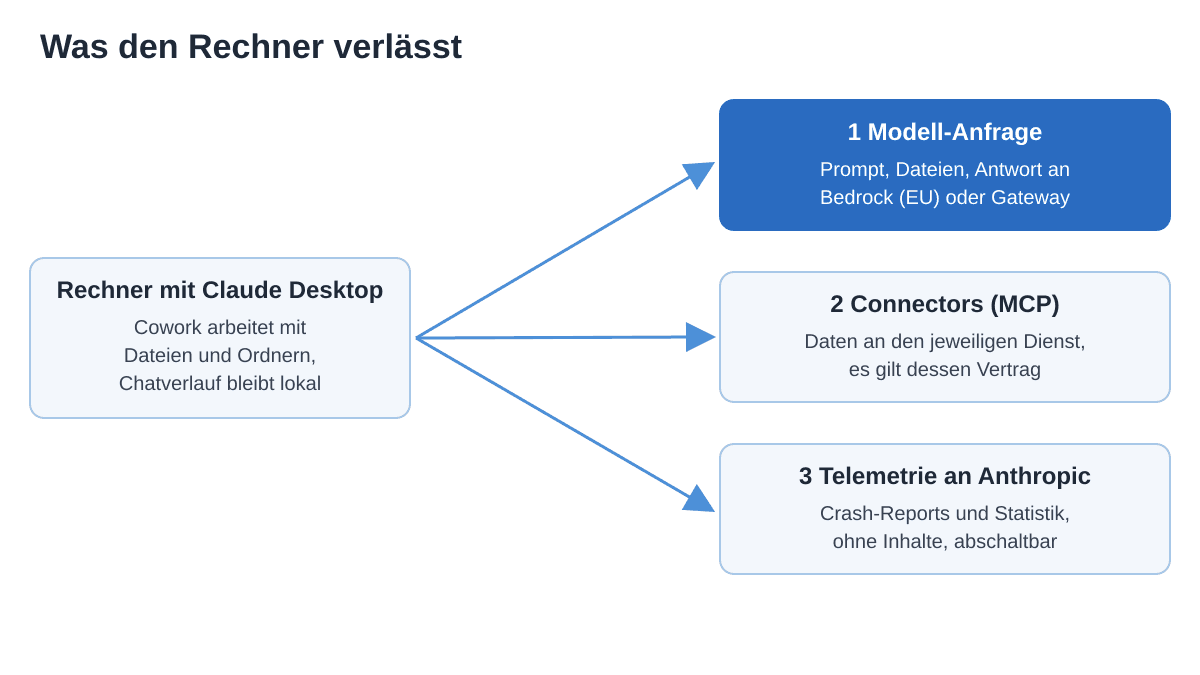
Drei Datenströme verlassen den Rechner
Die Anfrage an das Modell: Prompt, angehängte Dateien und Antwort, an Bedrock oder an das Gateway.
Aufrufe von Connectors: Wenn Cowork einen MCP-Server nutzt, gehen Daten an diesen Dienst. Das regelt der Vertrag mit dessen Anbieter, nicht der mit AWS.
Telemetrie an Anthropic: Crash-Reports und Nutzungsstatistik, laut Anthropic ohne Prompt- und Antwortinhalte. Alle drei Kategorien sind abschaltbar. Erreichbar bleiben muss downloads.claude.ai, von dort kommen Updates und Laufzeitkomponenten.
Der Chatverlauf selbst bleibt auf dem Rechner.
Beim Gateway
Das Gateway speichert je Anfrage Person, Modell, Tokens und Kosten, keine Inhalte. Anwendungsprotokolle löschen sich nach 30 Tagen, Zugriffsprotokolle nach 90 Tagen. Admins sehen Verbrauch und Kosten, aber keine Chats. Claude Fable bieten wir im Gateway derzeit nicht an. Alle Details zu Verträgen und Unterauftragnehmern stehen auf der Seite Claude Datenschutz.
Kosten: Verbrauch statt Lizenz pro Kopf
Bei Anthropic zahlen Sie pro Kopf. Claude Team kostet laut Anthropic 20 US-Dollar je Standard-Seat und Monat bei Jahreszahlung, 25 Dollar bei monatlicher Zahlung. Premium-Seats für Vielnutzer liegen bei 100 beziehungsweise 125 Dollar. Bei Enterprise kommt zur Seat-Gebühr die Nutzung zu API-Preisen dazu.
Über Bedrock fällt die Seat-Gebühr weg. Bezahlt wird nur, was verarbeitet wird. Beim Gateway zum Beispiel:
Modell
Input je 1 Mio. Tokens
Output je 1 Mio. Tokens
Claude Haiku 5.5
0,13 €
0,65 €
Claude Sonnet 5.5
2,60 €
12,60 €
Claude Opus 5.5
5,15 €
25,80 €
Rechenbeispiel: 100 Mitarbeiter
Aus unseren Projekten kennen wir grobe Erfahrungswerte: normale Nutzer liegen bei etwa 40 € im Monat, Vielnutzer bei etwa 100 €, Experten bei etwa 300 €. Für Kollegen, die Claude kaum anfassen, setzen wir 5 € an.
Gruppe
Personen
je Person und Monat
Summe
Kaum Nutzung
40
ca. 5 €
200 €
Normale Nutzung
45
ca. 40 €
1.800 €
Vielnutzer
12
ca. 100 €
1.200 €
Experten
3
ca. 300 €
900 €
Gesamt
100
ca. 4.100 €
Bei Enterprise mit einer Seat-Gebühr von rund 20 Dollar kämen auf eine vergleichbare Nutzung etwa 2.000 Dollar im Monat obendrauf, auch für die 40 Kollegen, die kaum etwas tun.
Wann Seats doch günstiger sind
Der Vergleich mit Claude Team fällt knapper aus, als er klingt. Team ist eine Flatrate mit Nutzungsgrenzen je Seat. Ein kleines Team, in dem alle jeden Tag intensiv arbeiten und für das US-Speicherung kein Thema ist, fährt mit Team-Seats oft günstiger. Das Verbrauchsmodell lohnt sich, wenn viele Mitarbeiter Zugang brauchen, aber nur ein Teil davon viel arbeitet, und wenn die Daten in der EU bleiben müssen.
Beim direkten Weg über Bedrock kommen die Tokenpreise von AWS in Dollar dazu, plus der interne Aufwand für Einrichtung und Pflege. Beim Gateway kostet die Einrichtung einmalig 1.500 €, danach gelten feste Euro-Preise laut Preisliste.
DSGVO, NIS2, EU AI Act und Betriebsrat
Kein Werkzeug ist von sich aus DSGVO-konform. Konform ist ein Setup, zu dem Verträge, Technik und interne Regeln gehören. Bedrock oder ein Gateway liefern einen großen Teil davon, aber nicht alles.
Anforderung
Was das Setup liefert
Was bei Ihnen bleibt
Art. 28 DSGVO, AV-Vertrag
Direkt: AWS DPA. Gateway: AV-Vertrag mit Bluebatch, Unterauftragnehmer benannt
Anmeldung pro Person, Rollen, Protokoll, verschlüsselte Verbindungen
Endgeräte absichern, Rechtekonzept
Art. 44 ff. DSGVO, Drittland
EU-Profile, globale Profile gesperrt
Regionswahl dokumentieren, US-Konzerne als Dienstleister bewerten
§ 203 StGB (Kanzleien)
Gateway: Verpflichtung zur Verschwiegenheit durch Bluebatch
Berufsrechtliche Bewertung
NIS2
Dokumentierte Architektur und Lieferkette
Risikomanagement, Meldewege, falls Sie betroffen sind
EU AI Act, Art. 4
Nichts, das ist Ihre Aufgabe
KI-Kompetenz der Mitarbeiter nachweisen
Betriebsrat
Protokoll nur mit Verbrauchsdaten, keine Inhalte
Mitbestimmung, meist Betriebsvereinbarung
Kanzleien: § 203 StGB
Für Steuerberater und Anwälte ist die Verschwiegenheit der eigentliche Knackpunkt. Seit 2017 dürfen sie IT-Dienstleister einbeziehen, wenn das erforderlich ist und der Dienstleister sorgfältig ausgewählt und zur Verschwiegenheit verpflichtet wurde. Für Anwälte konkretisiert das § 43e BRAO, für Steuerberater § 62a StBerG. Mit AWS direkt müssen Sie diese Verpflichtung selbst verhandeln. Beim Gateway liefert Bluebatch die Geheimhaltungserklärung mit.
Betriebsrat
Ein System, das protokolliert, wer wann wie viel nutzt, ist eine technische Einrichtung im Sinne von § 87 Abs. 1 Nr. 6 BetrVG. Gibt es einen Betriebsrat, ist er mitbestimmungspflichtig, in der Praxis läuft es auf eine Betriebsvereinbarung hinaus. Planen Sie dafür mehr Zeit ein als für die Technik. Hilfreich ist, dass Chats lokal liegen und das Protokoll nur Verbrauchsdaten enthält.
EU AI Act
Seit Februar 2025 müssen Unternehmen, die KI einsetzen, für ausreichende KI-Kompetenz ihrer Mitarbeiter sorgen. Das gilt unabhängig davon, wo Claude rechnet. Wir bieten dafür ein Coaching mit Zertifikat an.
Welcher Weg passt?
Bedrock direkt per MDM
Passt, wenn mindestens zwei Punkte zutreffen:
Sie betreiben bereits eine AWS-Landing-Zone mit IAM Identity Center
Ein MDM-Team verteilt regelmäßig Profile auf Mac und Windows
Es gibt Leute, die AWS-Konten, SCPs und Kosten dauerhaft betreuen
Sie wollen jede Einstellung selbst in der Hand haben
Private Claude AI Gateway
Passt für die meisten Mittelständler und Kanzleien:
Sie wollen Claude Cowork für alle, aber kein AWS-Projekt
Die IT ist klein oder ausgelagert
Kosten sollen in Euro je Person sichtbar sein, mit Budgets
Sie brauchen AV-Vertrag und Verschwiegenheitsverpflichtung aus einer Hand
Es soll in einer Woche laufen, nicht in einem Quartal
Claude Team oder Enterprise
Passt, wenn US-Speicherung kein Thema ist und Sie neue Funktionen wie Computer Use oder Claude Design sofort brauchen.
Häufig gestellte Fragen
Hier finden Sie die Antworten auf häufig gestellte Fragen.
Was ist Claude Cowork Bedrock?
Claude Desktop mit Cowork, dessen Anfragen nicht an Anthropic, sondern über Amazon Bedrock an AWS gehen. Die App bleibt dieselbe, Verarbeitungsort, Vertragspartner und Abrechnung ändern sich. Seit Juni 2026 ist das offiziell verfügbar.
Ist Claude Cowork über Bedrock DSGVO-konform?
Es lässt sich DSGVO-konform aufsetzen: EU-Inference-Profile, globale Profile gesperrt, Speichermodus festgelegt, AV-Vertrag, Anmeldung pro Person. Dazu gehören das Verarbeitungsverzeichnis, gegebenenfalls eine Betriebsvereinbarung und die KI-Kompetenz der Mitarbeiter nach dem EU AI Act.
Kann ich Claude Desktop per Intune verteilen?
Ja. Beim direkten Weg verteilen Sie die komplette Konfiguration als Registry-Werte unter HKLM\SOFTWARE\Policies\Claude oder per ADMX-Vorlage, auf dem Mac als Profil für com.anthropic.claudefordesktop. Beim Gateway verteilen Sie nur eine Datei mit der Gateway-Adresse, alles Weitere kommt zentral.
Was kostet Claude Cowork über Bedrock?
Es gibt keine Lizenz pro Kopf, bezahlt werden Tokens. Über das Gateway kostet Claude Sonnet 5.5 zum Beispiel 2,60 € je 1 Million Input-Tokens. Als Erfahrungswert liegen normale Nutzer bei etwa 40 € im Monat. Die Einrichtung kostet einmalig 1.500 €.
Sieht Anthropic meine Daten?
Über Bedrock nicht. Die Anfragen gehen an AWS, nach den Bedingungen von AWS werden sie nicht zum Training genutzt. An Anthropic geht höchstens Telemetrie ohne Inhalte, und die lässt sich abschalten.
Welche Funktionen fehlen über Bedrock?
Laut AWS Claude Design, Computer Use und der Skills Marketplace. Neue Funktionen kommen bei Team und Enterprise in der Regel früher an.
Brauche ich für das Gateway ein eigenes AWS-Konto?
Nein. Bluebatch betreibt Gateway und Bedrock-Zugang in Frankfurt. Sie brauchen nur Claude Desktop und eine Anmeldung per SSO.
Nächster Schritt
Sie wollen Claude Cowork im Team, die Daten sollen in der EU bleiben, und ein AWS-Projekt steht nicht auf dem Plan? Mit dem Private Claude AI Gateway ist Ihr Team in höchstens einer Woche startklar: Vertrag und Geheimhaltung, Einrichtung, eine Datei für alle Rechner, Schulung. Wie das abläuft, steht unter KI-Einführung in einer Woche. Oder sprechen Sie uns an, wir klären in einem kurzen Gespräch, welcher Weg zu Ihrer IT passt.